Para proteger datos usados en pruebas o análisis con IA, reduce la información al mínimo necesario y evalúa si permite identificar a una persona. Enmascaramiento, tokenización y anonimización no son equivalentes. PODER 360 comienza mapeando finalidades, accesos y ubicaciones; después diseña transformaciones y controles. La técnica elegida necesita validación de riesgo y revisión jurídica según el contexto aplicable.
El equipo elimina la columna de nombres y comparte la base para una prueba. Permanecen teléfonos, direcciones, fechas y comentarios libres. Aunque el archivo ya no muestre un nombre completo, todavía puede revelar de quién se trata.
Proteger datos exige mirar el conjunto. A veces la combinación de varios campos identifica a una persona, y una transformación reversible sigue necesitando controles sobre las claves y los accesos.
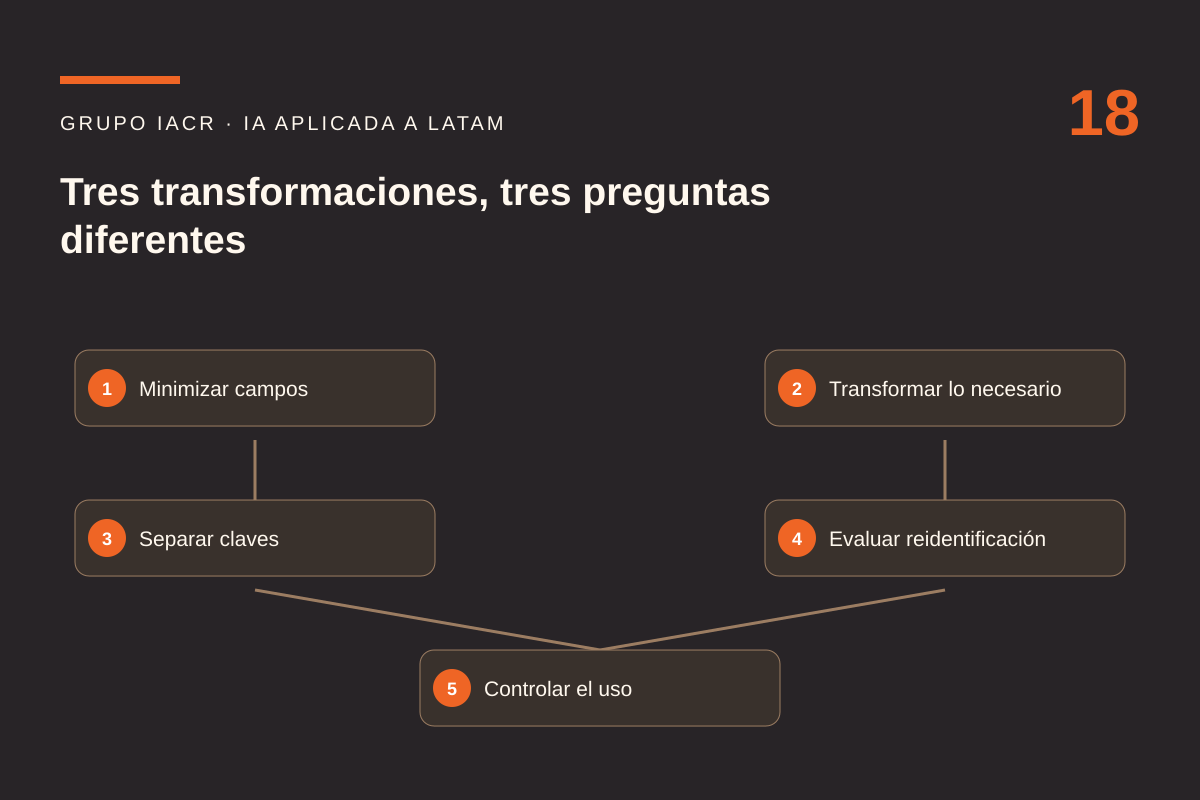
Tres transformaciones, tres preguntas diferentes
Enmascarar puede ocultar parte de un valor; tokenizar puede sustituirlo por un identificador, con o sin reversibilidad según el método. Afirmar que un conjunto es anónimo requiere evaluar si la reidentificación sigue siendo razonablemente posible en su contexto. Google documenta técnicas de seudonimización reversibles y no reversibles: sustituir un dato no elimina por sí solo toda obligación o riesgo.
El proceso, de un vistazo
- Minimizar campos
- Transformar lo necesario
- Separar claves
- Evaluar reidentificación
- Controlar el uso
Cómo llevarlo a la práctica con PODER 360
La categoría destaca el foco de este caso; la implementación recorre las cinco etapas en orden. El Framework IACR conecta el diagnóstico con la arquitectura, la ejecución y la revisión.
Perfilar
Localiza datos personales, finalidades, accesos, proveedores y países donde se almacenan o procesan. Identifica qué información necesita realmente la prueba. Registra las bases habilitantes aplicables; el consentimiento no debe asumirse como la única posibilidad ni como una autorización universal.
Ordenar
Clasifica los datos y reduce campos innecesarios. Define conservación, responsables y procedimiento de solicitudes de los titulares. Valida obligaciones con asesoría jurídica local, considerando el contexto y las transferencias. No uses una lista genérica de países como sustituto de ese análisis.
Diseñar
Diseña enmascaramiento o tokenización según el objetivo y evalúa el riesgo residual. Protege por separado las claves o tablas que permitan revertir transformaciones. Para pruebas, prioriza datos sintéticos cuando cubran la necesidad y comprueba que no reproduzcan registros reales.
Ejecutar
Empieza con una base acotada y revisa campos estructurados y texto libre. Prueba el flujo completo en un entorno separado. Verifica que exportaciones, registros de errores y archivos temporales no vuelvan a exponer los datos originales.
Revisar
Revisa exposiciones detectadas, accesos y solicitudes atendidas según los plazos aplicables. Comprueba si nuevas combinaciones de datos cambian el riesgo de identificación. Mantén responsables y controles cuando se amplía el uso del conjunto transformado.
Qué observar antes de ampliar
Registra una línea base y acuerda el criterio de medición. Estos indicadores orientan el piloto; no son resultados de clientes ni garantías de mejora.
Datos originales que aparecen fuera del alcance autorizado.
Información conservada con una finalidad justificada.
Casos gestionados conforme al procedimiento y plazo aplicable.
Un siguiente paso dentro de Grupo IACR
Identifica el proceso que conviene revisar antes de elegir tecnología.
Explora una solución concreta antes de comprometer una implementación.
Los recursos apoyan la evaluación inicial. El alcance y la herramienta se definen después de entender el proceso y las capacidades existentes.
Antes de tomar una decisión
¿Eliminar nombres es suficiente?
No. Otros campos o su combinación pueden permitir identificar a una persona.
¿Tokenizar significa anonimizar?
No necesariamente. Puede existir reversibilidad o vinculación con otros datos; hay que evaluar el contexto.
Empieza por el proceso que más te está frenando.
Revisemos qué ocurre hoy, qué necesitas ordenar y cuál sería un primer alcance razonable para tu organización.
Agenda tu asesoría gratuita de 15 minutos ↗Lleva esta conversación a tu equipo
¿En qué parte de este proceso se detiene hoy el trabajo? Comparte un ejemplo sin datos confidenciales y comenta qué control o cambio habría evitado el problema.
Base y referencias
Grupo IACR. «20 casos de IA para LATAM con PODER 360 y Framework IACR», 7 de noviembre de 2026. Caso 18. Guía de aplicación; las escenas y ejemplos no documentan resultados de clientes.
Referencia técnica: Google Cloud: seudonimización y reversibilidad.