La prevención de fugas empieza por identificar información sensible, clasificarla y establecer reglas de uso y compartición. PODER 360 propone probar controles en modo de auditoría antes de bloquear y mantener excepciones aprobadas. Las reglas DLP ayudan en los canales que cubren; no sustituyen la capacitación ni garantizan que toda copia o uso de IA quede controlado.
Alguien quiere ayudar, comparte una hoja por enlace y resuelve el pendiente. Días después, nadie recuerda qué incluía el archivo ni quién conserva acceso. No hubo una intención de filtrar información: hubo una decisión sin contexto suficiente.
El mismo problema aparece al pegar contratos o datos de clientes en una herramienta de IA no aprobada. Una política útil tiene que explicar qué hacer con ejemplos cotidianos y ofrecer una alternativa viable.
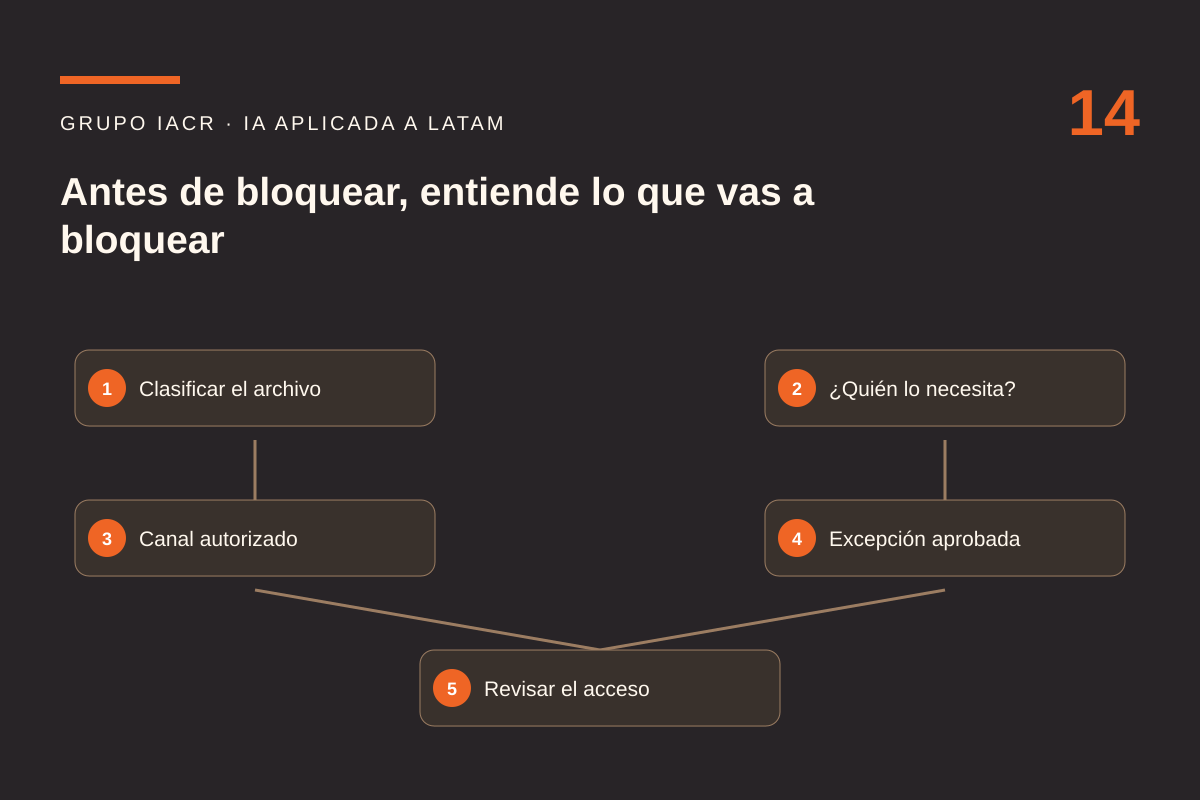
Antes de bloquear, entiende lo que vas a bloquear
Google documenta un modo de auditoría para probar reglas DLP de Drive sin impedir la acción del usuario. Esa fase permite observar impacto y corregir criterios. No significa que el riesgo quede resuelto durante la prueba: debe tener un alcance y una duración controlados.
El proceso, de un vistazo
- Clasificar el archivo
- ¿Quién lo necesita?
- Canal autorizado
- Excepción aprobada
- Revisar el acceso
Cómo llevarlo a la práctica con PODER 360
La categoría destaca el foco de este caso; la implementación recorre las cinco etapas en orden. El Framework IACR conecta el diagnóstico con la arquitectura, la ejecución y la revisión.
Perfilar
Identifica contratos, información de clientes, conocimiento propio y otros datos sensibles. Localiza dónde se almacenan y cómo salen de la organización. Revisa enlaces, exportaciones y herramientas de IA usadas por el equipo, con un alcance claro y respeto por la privacidad.
Ordenar
Define tres niveles comprensibles, por ejemplo público, interno y restringido. Acordad quién puede compartir cada uno y qué información no debe enviarse a herramientas no autorizadas. Designa responsables y un canal para solicitar excepciones sin improvisar.
Diseñar
Diseña controles sobre los repositorios y canales disponibles. Combina detección, aviso y bloqueo según el riesgo. Incluye excepciones documentadas con vencimiento. Verifica qué formatos y acciones cubre la herramienta para no atribuirle una protección que no ofrece.
Ejecutar
Empieza en modo de auditoría para observar qué habría sido detectado. Revisa resultados con las áreas afectadas y corrige reglas demasiado amplias. Activa bloqueos de forma gradual en el alcance aprobado y comunica cómo resolver un bloqueo legítimo.
Revisar
Mide falsas alarmas, comparticiones sensibles y excepciones. Revisa si los usuarios encuentran alternativas inseguras porque el proceso formal resulta impracticable. Ajusta tanto la regla técnica como la forma de trabajar y vuelve a evaluar los canales no cubiertos.
Qué observar antes de ampliar
Registra una línea base y acuerda el criterio de medición. Estos indicadores orientan el piloto; no son resultados de clientes ni garantías de mejora.
Eventos detectados y confirmados dentro del alcance vigilado.
Eventos descartados tras revisión sobre el total revisado.
Permisos especiales que siguen activos fuera del plazo.
Un siguiente paso dentro de Grupo IACR
Identifica el proceso que conviene revisar antes de elegir tecnología.
Revisa conocimientos que conviene fortalecer para aplicar IA con criterio.
Los recursos apoyan la evaluación inicial. El alcance y la herramienta se definen después de entender el proceso y las capacidades existentes.
Antes de tomar una decisión
¿DLP cubre cualquier herramienta de IA?
No necesariamente. La cobertura depende de la plataforma, canal y configuración. Identifica lo que queda fuera.
¿Debo bloquear todo de inmediato?
Prueba el impacto y aplica controles según riesgo, con un procedimiento de excepción autorizado.
Empieza por el proceso que más te está frenando.
Revisemos qué ocurre hoy, qué necesitas ordenar y cuál sería un primer alcance razonable para tu organización.
Agenda tu asesoría gratuita de 15 minutos ↗Lleva esta conversación a tu equipo
¿En qué parte de este proceso se detiene hoy el trabajo? Comparte un ejemplo sin datos confidenciales y comenta qué control o cambio habría evitado el problema.
Base y referencias
Grupo IACR. «20 casos de IA para LATAM con PODER 360 y Framework IACR», 7 de noviembre de 2026. Caso 14. Guía de aplicación; las escenas y ejemplos no documentan resultados de clientes.
Referencia técnica: Google Workspace: probar reglas DLP en modo de auditoría.