Para controlar privilegios en la nube, inventaría cuentas, recursos y terceros; asigna un dueño y limita cada acceso a su necesidad vigente. PODER 360 propone revisar primero un entorno definido y cerrar hallazgos con aprobación del responsable. Un permiso sin uso no debe revocarse a ciegas: comprueba dependencias y planifica el cambio. La automatización identifica; el dueño decide.
El proyecto terminó hace meses. La cuenta externa todavía puede acceder y nadie recuerda quién debía retirarla. Ese permiso no aparece en la agenda diaria, pero sigue formando parte de la exposición de la empresa.
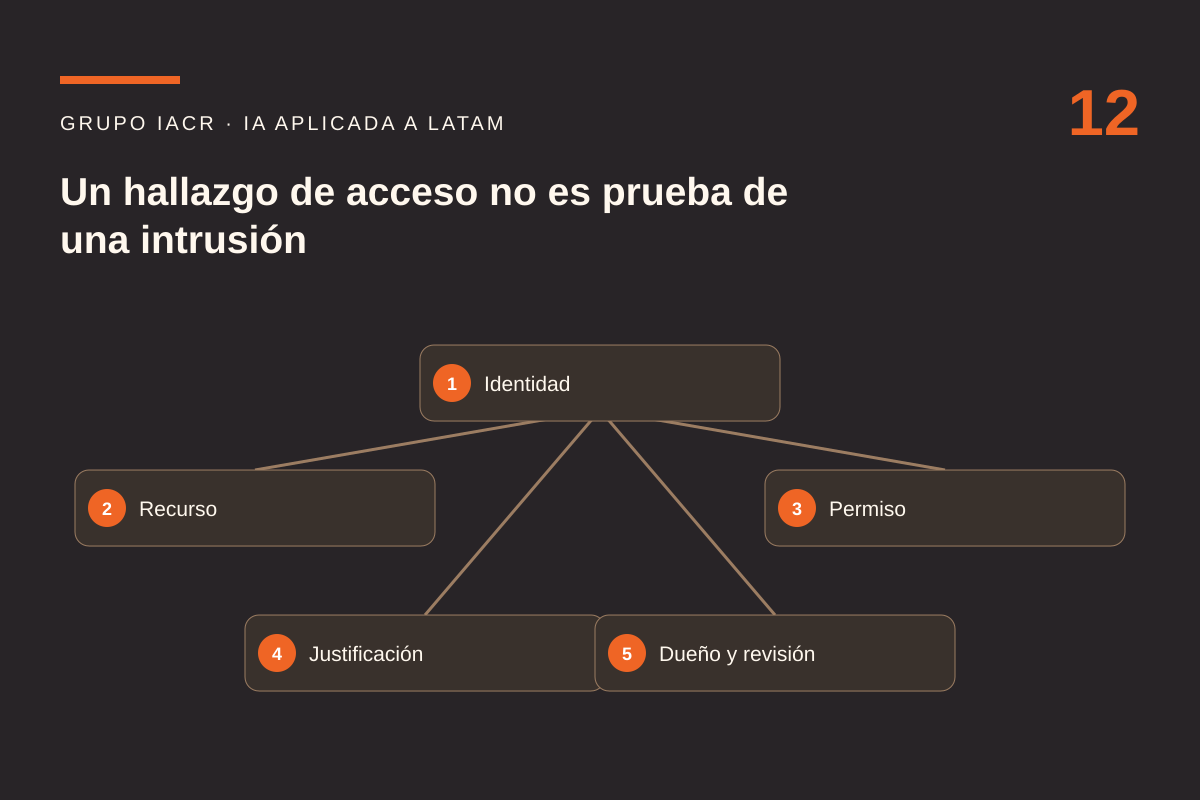
Ordenar accesos consiste en recuperar una respuesta concreta: quién puede hacer qué, sobre qué recurso, por qué y hasta cuándo. La lista de usuarios por sí sola no responde esas preguntas.
Mapa de responsabilidades
- Identidad
- Recurso
- Permiso
- Justificación
- Dueño y revisión
Un hallazgo de acceso no es prueba de una intrusión
AWS explica que los hallazgos de acceso externo identifican lo que las políticas permiten, aunque ese acceso no se haya utilizado. Por eso conviene separar exposición potencial, actividad observada y necesidad operativa. Son evidencias distintas y requieren decisiones distintas.
Cómo llevarlo a la práctica con PODER 360
La categoría destaca el foco de este caso; la implementación recorre las cinco etapas en orden. El Framework IACR conecta el diagnóstico con la arquitectura, la ejecución y la revisión.
Perfilar
Inventaría identidades humanas, cuentas de servicio y terceros. Incluye permisos directos, grupos y roles. Selecciona un entorno, como producción, para observar sin cambiar todavía las autorizaciones. Registra qué recursos son críticos y quién conoce sus dependencias.
Ordenar
Asigna un dueño a cada recurso y define accesos según función. Documenta altas, cambios de rol y bajas. Los accesos temporales deben tener fecha de revisión y los permisos excepcionales una justificación. Separa identidad personal de automatizaciones y servicios.
Diseñar
Diseña revisiones periódicas con hallazgos trazables. Un analizador puede identificar acceso externo o permisos no utilizados, según su alcance. Prioriza por criticidad y contexto. Antes de revocar, comprueba procesos legítimos, tareas esporádicas y mecanismos de recuperación.
Ejecutar
Empieza revisando la cuenta prioritaria y aplica cambios pequeños aprobados por su dueño. Prueba que los flujos necesarios continúen funcionando. Conserva un registro de autorizaciones y una forma segura de revertir un cambio incorrecto, sin crear accesos permanentes excesivos.
Revisar
Revisa hallazgos abiertos y cerrados mensualmente. Comprueba que las bajas se ejecuten cuando alguien sale y que las excepciones caduquen. Cerrar un hallazgo debe significar corregir o aceptar formalmente el riesgo, no simplemente ocultarlo de la lista.
Qué observar antes de ampliar
Registra una línea base y acuerda el criterio de medición. Estos indicadores orientan el piloto; no son resultados de clientes ni garantías de mejora.
Permisos externos o públicos que no tienen una necesidad vigente documentada.
Recursos evaluados con responsable identificado sobre el total del alcance.
Correcciones verificadas o excepciones aprobadas con vencimiento.
Un siguiente paso dentro de Grupo IACR
Identifica el proceso que conviene revisar antes de elegir tecnología.
Explora una solución concreta antes de comprometer una implementación.
Los recursos apoyan la evaluación inicial. El alcance y la herramienta se definen después de entender el proceso y las capacidades existentes.
Antes de tomar una decisión
¿Debo quitar todos los permisos no usados?
No automáticamente. Revisa dependencias y usos periódicos antes de realizar un cambio autorizado.
¿Archivar un hallazgo corrige el permiso?
No necesariamente. Debes distinguir la gestión del hallazgo del cambio efectivo en la autorización.
Empieza por el proceso que más te está frenando.
Revisemos qué ocurre hoy, qué necesitas ordenar y cuál sería un primer alcance razonable para tu organización.
Agenda tu asesoría gratuita de 15 minutos ↗Lleva esta conversación a tu equipo
¿En qué parte de este proceso se detiene hoy el trabajo? Comparte un ejemplo sin datos confidenciales y comenta qué control o cambio habría evitado el problema.
Base y referencias
Grupo IACR. «20 casos de IA para LATAM con PODER 360 y Framework IACR», 7 de noviembre de 2026. Caso 12. Guía de aplicación; las escenas y ejemplos no documentan resultados de clientes.
Referencia técnica: AWS: funcionamiento de IAM Access Analyzer.